リスクに対して継続的に取り組む「可視化 → 統制 → 保護」のサイクル
① 可視化(把握):どんなエージェントが動いているか、誰が利用し、何を実行し、どのシステムに接続しているかを見える化する ② 統制:申請・承認プロセスを経ているか、権限・ライフサイクルが適切かを管理する ③ 保護:過剰権限の防止、不正利用の検知・遮断、Prompt Injectionなど新しい攻撃手法への対処
前編では、AI活用の拡大に伴い「評価・効果」「組織間の温度差」「データ整備」といった課題が浮かび上がった。本章では、それらの課題を乗り越え、AI活用の効果を最大化するための具体的な打ち手を紹介する。
日本マイクロソフト株式会社 鈴木 哉 氏は、Copilot導入時に多くの企業が陥る「3つの落とし穴」を紹介した。
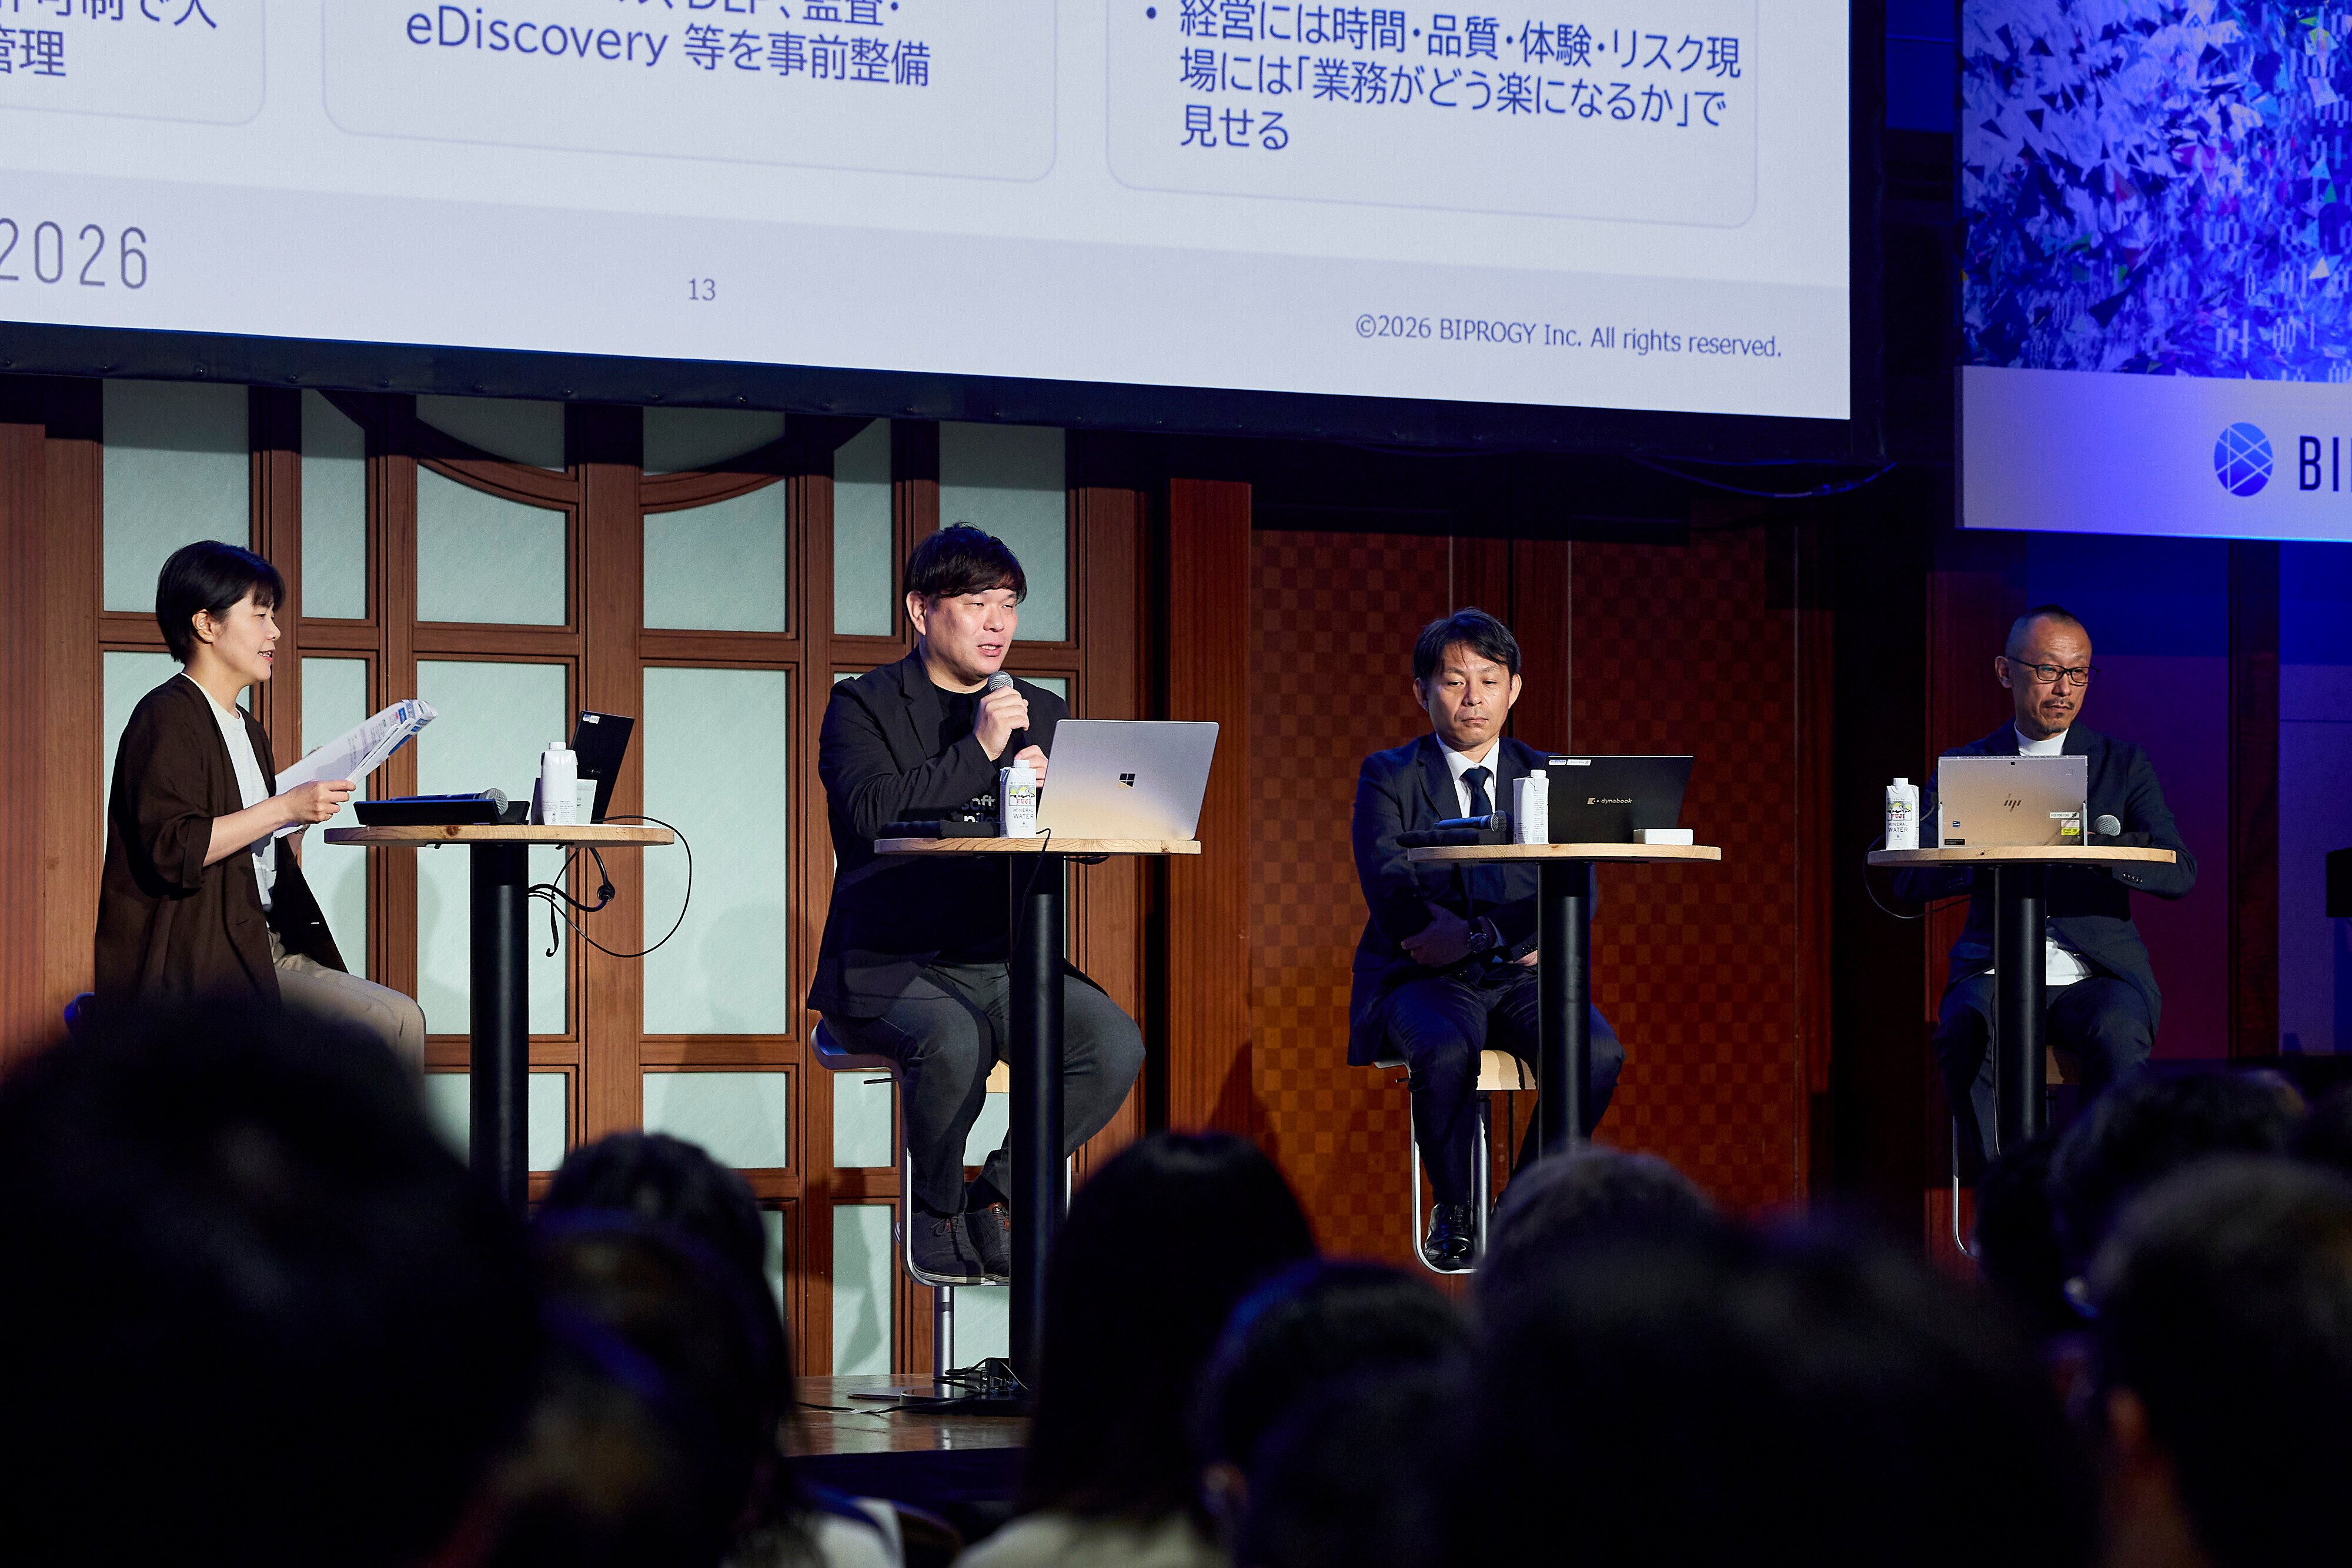
見せ方は相手によって変える。経営層には「時間削減・外注費の削減・利用率」などの経済的メリット、現場社員には「自分の仕事がどう楽になるか」。この2つの使い分けが定着を加速させる。
こうした環境整備やルール整備を進めた先には、AIを実際の業務プロセスに組み込む段階がある。ユニアデックスでは、エージェント活用を通じて個人利用から組織活用へと発展させており、品質の平準化やナレッジ共有などの効果が生まれている。
ユニアデックス株式会社 盛田 豊が紹介した3つの事例は、エージェント活用が「個人利用→業務組込→組織定着」と進化する典型的なロードマップを示している。
これらの事例が示すのは、業務の質の変化だ。品質のばらつきが減り、「どう作るか」より「何を実現するか」に集中できるようになる。さらにナレッジが個人の資産から組織の資産へ移行し、業務部門主導の自動化・改善文化が浸透していく。
① 可視化(把握):どんなエージェントが動いているか、誰が利用し、何を実行し、どのシステムに接続しているかを見える化する ② 統制:申請・承認プロセスを経ているか、権限・ライフサイクルが適切かを管理する ③ 保護:過剰権限の防止、不正利用の検知・遮断、Prompt Injectionなど新しい攻撃手法への対処
盛田は、安全なAI活用に向けて今すぐ着手すべきことを2点に絞った。
● エージェントをIDで管理する:エージェントも人と同様の「業務主体」として捉え、申請・承認プロセスを整備する。これにより認証・認可・監査・ライフサイクル管理が可能になる
● データの分類とラベリング:「公開/社内限定/機密/厳秘」で分類し、AIによる意図しない情報参照(オーバーシェアリング)を防ぐ。ファイルサーバーのアクセス権設定だけでは不十分で、データ自体へのラベル付けが必須
「可視化・統制・保護に必要な機能や仕組みはすでに提供が始まっています。各社で一から構築する必要はなく、それを使うために何をすべきかを考えることが重要です。」(盛田)。Microsoft 365のセキュリティー基盤を活用することで、既存の権限設定を引き継ぎながら安全なAI展開が実現できる点は大きな強みといえる。
AI活用を組織へ定着させるためには、効果創出を追求するだけでも、リスク管理を徹底するだけでも十分ではない。重要なのは、両者をバランスよく推進することだ。最後に、本講演で示されたポイントを振り返る。
.png?width=800&height=800&name=%E7%84%A1%E6%96%99%E5%80%8B%E5%88%A5%E7%9B%B8%E8%AB%87%E3%83%90%E3%83%8A%E3%83%BC%202%20(1).png)